DMARC-Report verstehen: Aggregate-Reports lesen und richtig auswerten

Der Weg zu sicheren DMARC-Einstellungen ist immer ein Prozess, der meist mehrere Wochen dauert: Sobald Sie DMARC mit einer Report-Adresse aktivieren, bekommen Sie täglich Post. DMARC-Reports der Empfänger-Provider zeigen Ihnen, welche Services in Ihrem Namen E-Mails versenden und ob diese die Authentifizierung bestehen. Allerdings werden diese Reports als XML erstellt und sind damit technisch, unübersichtlich und über viele Absender verteilt. Wir erklären Ihnen, was in einem DMARC-Report steht, wie Sie ihn auswerten und welche Schritte Sie daraus ableiten.

Was ist ein DMARC-Report?

Es gibt zwei Arten von DMARC-Reports:
Aggregate-Reports (
rua
)
sind der Regelfall. Sie fassen meistens täglich zusammen, welche Server für Ihre Domain gesendet haben, wie viele Nachrichten das waren und ob SPF und DKIM bestanden und zur Absenderdomain passten. Aggregate-Reports enthalten nicht den Inhalt Ihrer E-Mails, sondern nur Metadaten.
Forensic-/Failure-Reports (
ruf
)
sind dagegen einzelne Meldungen, die durch Ereignisse ausgelöst werden, wie etwa zu fehlgeschlagenen Nachrichten. Aus Datenschutzgründen werden diese Reports von vielen Providern aber gar nicht mehr verschickt und spielen in der Praxis eine eher untergeordnete Rolle.
Entscheidend für die Auswertung sind die Aggregate-Reports.

Wer sendet eigentlich über Ihre Domain?

In fast jedem Unternehmen versenden viel mehr Systeme E-Mails über die eigene Domain als man ursprünglich annimmt und der DMARC-Report macht diese Services erstmals vollständig sichtbar. Ein paar typische Beispiele:
  • Kollaboration & Projekt: Atlassian-Produkte (Jira, Confluence), Microsoft 365, Slack
  • ERP & Business-Systeme: SAP, Ticketing- und Support-Systeme
  • HR & Recruiting: Bewerbermanagement- und HR-Tools (z. B. Personio, Workday)
  • Marketing & CRM: HubSpot, Salesforce, Mailchimp und andere Newsletter-/CRM-Plattformen
  • Transaktion & Billing: Shop-, Rechnungs- und Buchhaltungssysteme
  • IT & Monitoring: automatisierte Status-, Alert- und Systemmeldungen

Warum DMARC-Reports schwer zu lesen sind

Ein Aggregate-Report ist eine XML-Datei, die für Maschinen gemacht ist und nicht für Menschen. Wenn Sie mehrere Domains betreiben mit vielen Dienste, die E-Mails versenden, erhalten Sie schnell dutzende Reports pro Tag von unterschiedlichen Providern (Google, Microsoft, Yahoo u. a.). Weil es aufwändig und fehleranfällig ist, diese Reports manuell zusammenzuführen und auszuwerten gibt es DMARC-Auswertungs-Tools, die das aggregieren und automatisieren.

Die wichtigsten Angaben im DMARC-Report

Jeder Server, der einen XML DMARC-Report erstellt und versendet, beantwortet darin folgende Fragen:

  • Welcher Server hat gesendet? Die Absender-IP (source IP) und, aufgelöst, der Dienst, der dahinter steht.
  • Wie viele Nachrichten? Die Anzahl (count) der Nachrichten aus dieser Quelle.
  • Hat SPF bestanden — und passt es zur Absenderdomain? Das SPF-Ergebnis und -Ausrichtung (Alignment).
  • Hat DKIM bestanden — und passt es zur Absenderdomain? Das DKIM-Ergebnis und -Ausrichtung.
  • Was hat der Empfänger getan? Die angewandte Richtlinie (disposition: none/quarantine/reject).
  • Welche Domain stand als „Absender“? Die sichtbare Absenderdomain (header: from), gegen die SPF/DKIM ausgerichtet sein müssen.

Wichtig ist die Ausrichtung (Alignment): DMARC besteht nur, wenn SPF oder DKIM nicht nur technisch bestehen, sondern auch zur sichtbaren Absender-Domain passen. Genau hier entstehen die meisten Überraschungen bei legitimen Diensten.

So werten Sie einen DMARC-Report aus

Wenn etwas fehlschlägt, stecken drei sehr unterschiedliche Situationen dahinter:

  1. Ein echter Angriff: Dabei scheitern SPF und DKIM, die Quelle ist unbekannt. In diesem Fall sendet ein fremder Server in Ihrem Namen – ein konkreter Hinweis auf Spoofing/Phishing. Was das für Sie bedeutet: nach Absicherung Ihrer legitimen Sender verschäfen Sie die Policy, damit diese Mails abgewiesen werden.
  2. Fehlkonfiguration: dabei scheitert ein legitimer, eigener Dienst. Meistens fehlt lediglich ein Eintrag im SPF-Record oder die DKIM-Signatur/-Ausrichtung stimmt nicht. Was das für Sie bedeutet: Sie sollten den Eintrag prüfen und den Dienst korrekt einrichten (siehe DMARC einrichten).
  3. Legitime Weiterleitung: Dabei scheitert nur SPF, DKIM ist in Ordnung. Typisch, wenn eine echte Mail über einen fremden Server weitergeleitet wurde. Was das für Sie bedeutet: Sie können die Mails als legitim einordnen; DKIM trägt hier die Authentifizierung.

Erst wenn Sie diese drei Fälle sauber trennen, können Sie Ihre legitimen Sender vollständig erfassen — und danach gefahrlos verschärfen.

Von den Reports zur Entscheidung: sicher zu p=reject

  1. Reports über einen ausreichenden Zeitraum sammeln, damit auch selten sendende Dienste (z. B. monatliche Mailings) erfasst werden.
  2. Legitime Sender bestätigen, Fehlkonfigurationen beheben.
  3. Policy von
    p=none
    über
    p=quarantine
    auf
    p=reject
    anheben — Missbrauch wird blockiert, legitime Mail läuft weiter.

Häufige Fragen (FAQ)

Was ist ein DMARC-Aggregate-Report?

Eine periodische XML-Zusammenfassung der Empfänger-Provider, die zeigt, welche Server über Ihre Domain gesendet haben und ob SPF und DKIM bestanden und zur Absenderdomain gepasst haben. Er enthält nur Metadaten, keine E-Mail-Inhalte.
rua
sind die aggregierten Sammel-Reports (Regelfall).
ruf
sind einzelne Failure-Reports zu fehlgeschlagenen Nachrichten — aus Datenschutzgründen heute selten.
Grundsätzlich über die XML-Felder (Absender-IP, Anzahl, SPF-/DKIM-Ergebnis und -Ausrichtung, Disposition). Bei mehr als einer Handvoll Sendern wird das schnell unübersichtlich — dann ist ein Auswertungs-Tool sinnvoll.

Meist wegen fehlender Ausrichtung (Alignment): SPF oder DKIM bestehen zwar technisch, passen aber nicht zur sichtbaren Abesender-Domain — oder eine Weiterleitung hat SPF gebrochen. Der Report zeigt, welcher Fall vorliegt.

So wertet der DMARC Analyzer automatisch DMARC-Reports aus

Der LEMARIT DMARC Analyzer sammelt Ihre Reports automatisch ein und stellt sie übersichtlich nach Kategorien dar. Dabei trennt er echte Angriffe von Fehlkonfigurationen und legitimen Weiterleitungen und lässt Sie einzelne Fälle bis auf Absender und Empfänger herunterbrechen. So kommen Sie schnell und sicher auf
p=reject
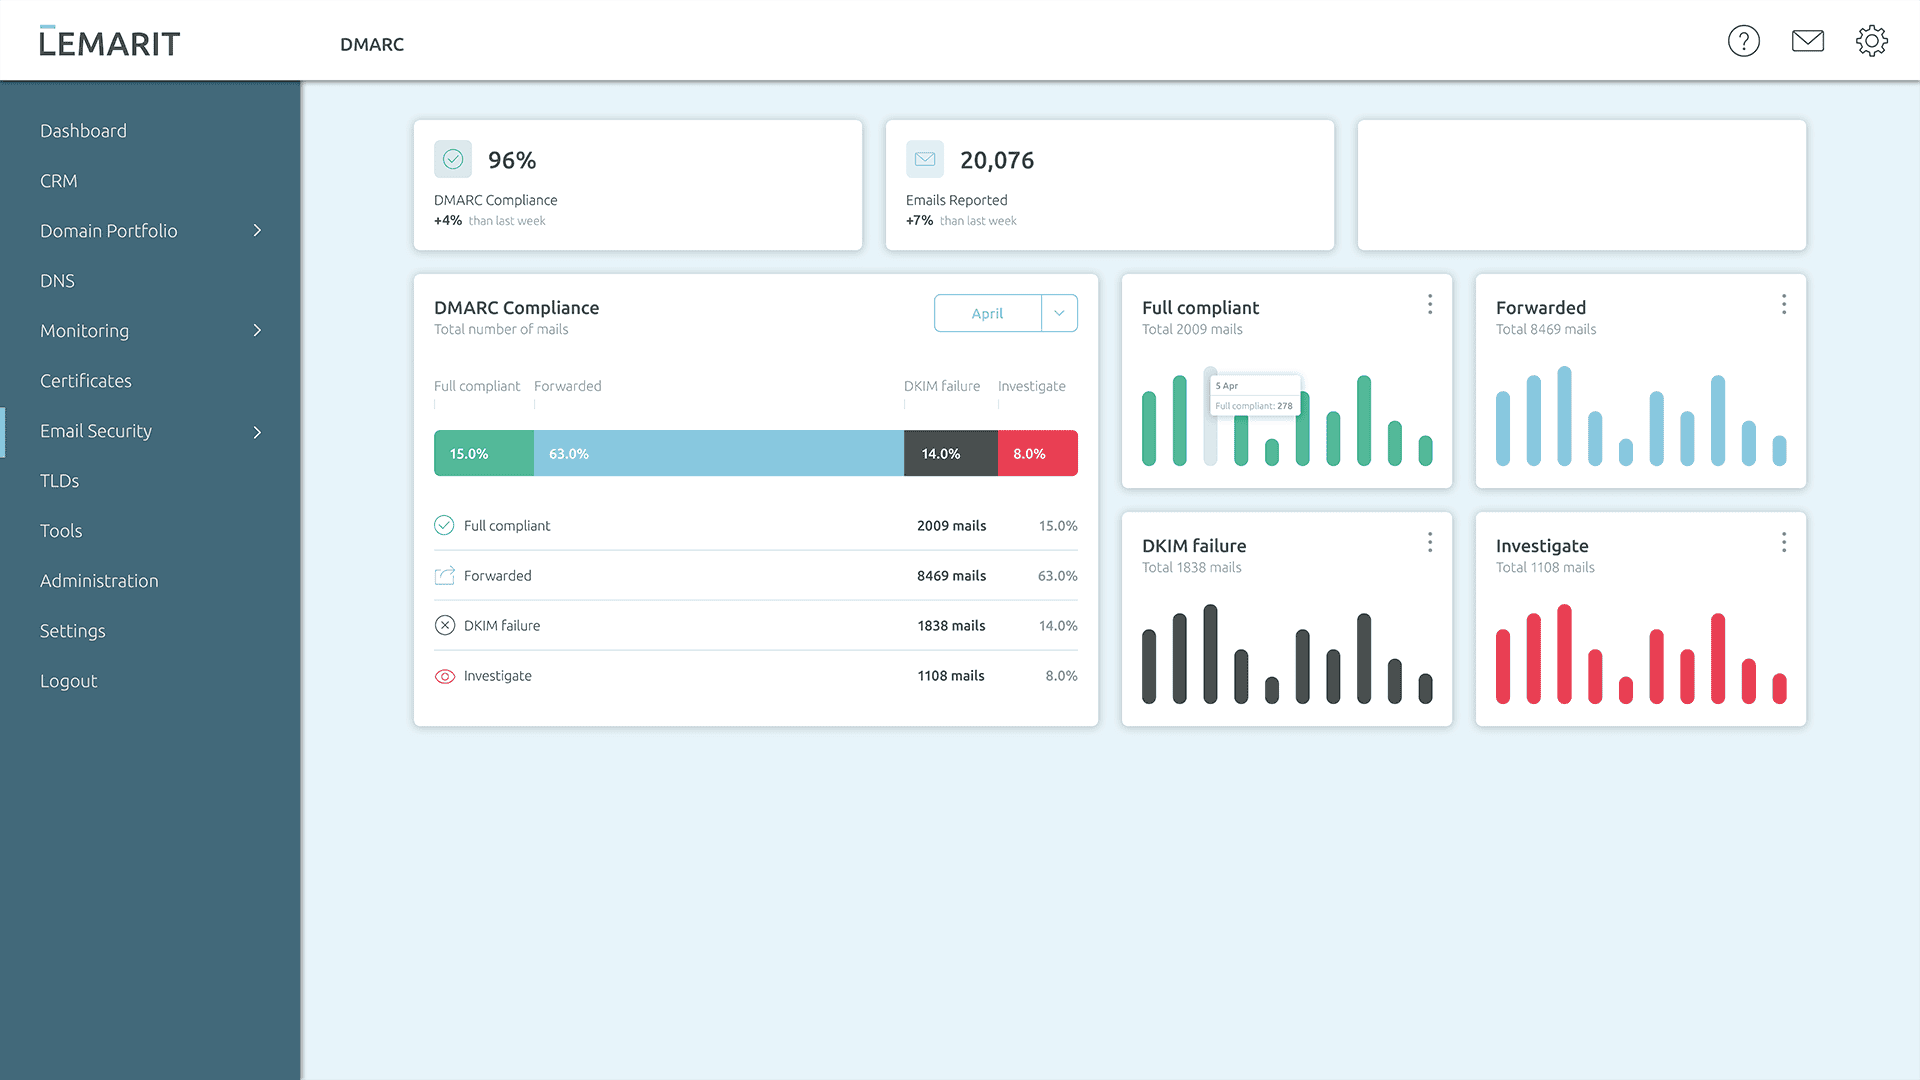
.
lemarit app 1
Suchen